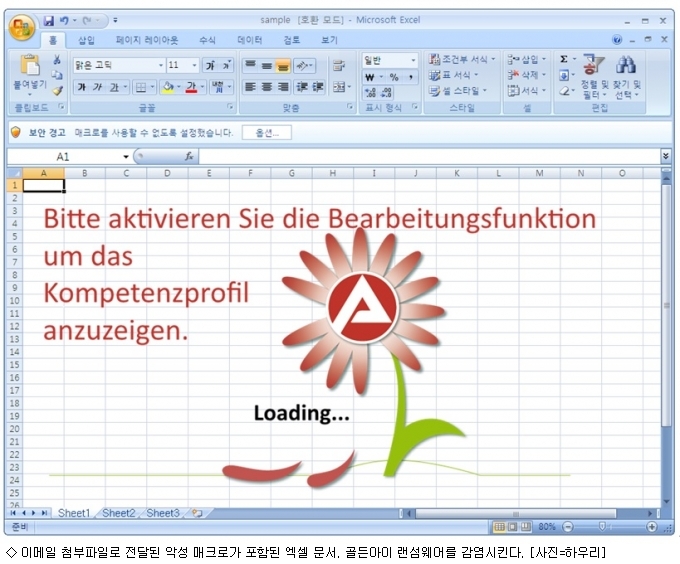
[성지은기자] 하우리는 이메일 첨부파일을 통해 마스터 부트 레코드(MBR) 영역을 감염시키는 랜섬웨어 '골든아이(GoldenEye)'가 유포되고 있다며 9일 주의를 당부했다.
골드아이 랜섬웨어는 이메일 첨부파일로 전달된 악성 문서파일의 매크로를 통해 감염된다. 감염 시 부팅과 관련된 MBR 영역의 코드를 변조하며 컴퓨터가 정상적으로 부팅되지 않도록 한다.
이후 악성코드에 의해 재부팅이 일어나며, 재부팅 과정에서 노란 해골 모양의 감염 화면을 띄운다. 이때 화면을 통해 피해자에게 암호해제 대가를 요구한다.
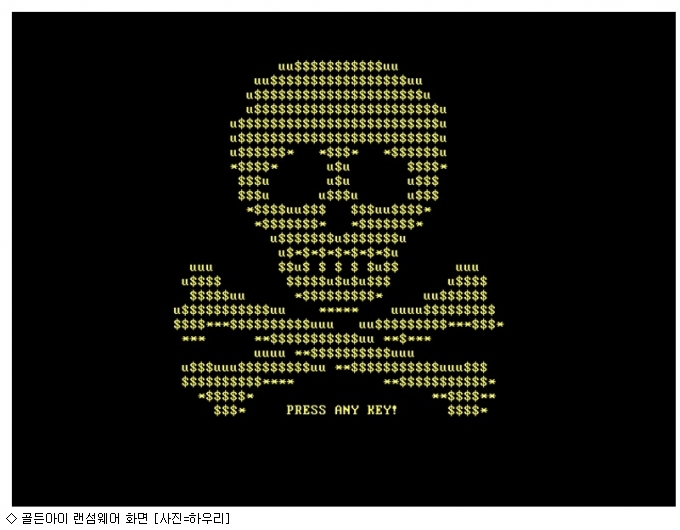
이번 랜섬웨어는 과거에 발견된 MBR 감염형 랜섬웨어인 '펫야(PETYA)'와 유사한 형태며, 복구가 가능하다고 하우리 측은 설명했다.
최민주 하우리 보안분석팀 연구원은 "골든아이 랜섬웨어는 기존의 MBR 감염형 랜섬웨어와 같은 형태"라며 "감염 시 정상적으로 부팅되지 않아 치료가 어려울 수 있어 주의가 요구된다"고 말했다.
한편, 하우리는 분주한 연말연시 분위기를 이용해 발신인이 불분명한 감사말, 행사, 모임 등의 이메일이 발송되고 있다며, 기본적인 보안수칙을 지키고 백신을 최신으로 업데이트할 것을 당부했다.