[아이뉴스24 안세준 기자] 이상중 한국인터넷진흥원(KISA) 원장은 23일 공공기관의 PHP 취약 버전 사용 현황과 보안 패치 완료 여부에 대해 "아직 파악하지 못하고 있다"고 밝혔다. 정부가 사이버 위기경보를 격상하는 등 긴급 대응에 나섰지만 실제 취약 시스템에 대한 점검 현황은 확인되지 않은 것이다.
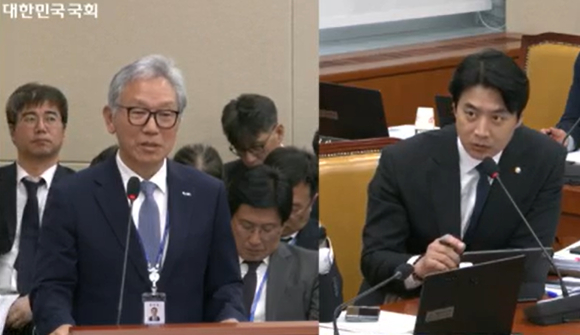
이 원장은 이날 국회 과학기술정보방송통신위원회 종합감사에서 한준호 더불어민주당 의원의 질의에 이같이 답했다.
한 의원은 정부의 PHP 보안 취약점 대응과 관련해 "중요한 것은 경보를 발령했느냐가 아니라 취약한 공공 시스템을 얼마나 신속하게 파악하고 보호했느냐는 것"이라며 실질적인 점검 현황을 따져 물었다.
이어 "중앙행정기관과 지방자치단체, 공공기관에서 PHP를 사용하는 시스템이 몇 개나 되느냐"며 "취약한 PHP 버전을 사용하는 시스템과 패치 완료 현황도 파악하고 있느냐"고 질의했다.
이에 이 원장은 "공공행정기관은 대부분 PHP를 사용하지 않는 것으로 알고 있다"면서도 취약 버전 사용 현황과 패치 완료 여부에 대해 파악되지 않고 있다고 답했다.
다만 KISA가 직접 시스템을 점검하는 데는 제도적 한계가 있다고 설명했다. 이 원장은 "현재 국내 규정상 저희가 해당 시스템을 스캐닝한다든지 할 수 있는 입장은 아니다"고 말했다.
한 의원은 "그렇다면 정부와 논의해 보호 조치를 해야 한다"며 "KISA 차원에서 할 수 없는 부분은 정부와 협의해 해결해야 하는 것 아니냐"고 지적했다.
그러면서 네덜란드의 예방적 서비스 중단과 미국의 패치 불가능 시스템에 대한 오프라인 전환 권고 사례를 언급하며 정부와 KISA의 적극적인 대응을 주문했다.
한 의원은 "취약점이 발생했을 때 실제 시스템을 얼마나 신속하게 파악하고 보호했는지가 중요하다"며 "KISA 차원에서 해결하기 어려운 문제는 정부와 논의해 보완 조치를 마련해야 한다"고 강조했다.
배경훈 부총리 겸 과학기술정보통신부 장관은 "정부에서도 사이버 보안 관련 문제를 굉장히 심각하게 생각하고 있다"며 "PHP 문제를 넘어 기본적인 대책을 수립할 필요가 있다"고 답했다.
이어 "관련 대응 방안과 범부처 차원의 대책을 마련해 국회에 보고하겠다"고 덧붙였다.
한편 정부는 지난 22일 PHP 보안 취약점과 관련해 사이버 위기경보를 '관심'에서 '주의'로 격상하고 관련 기관과 기업에 긴급 보안 업데이트를 권고했다.
/안세준 기자(nocount-jun@inews24.com)