[아이뉴스24 안세준·서효빈 기자] 배경훈 부총리 겸 과학기술정보통신부 장관은 PHP 보안 취약점과 잇따른 사이버 침해사고 대응과 관련해 23일 "국가안보실의 컨트롤타워 기능을 넘어 범부처 차원의 종합대책을 마련하고 관련 조직도 고민하고 있다"며 "조만간 발표하겠다"고 밝혔다.
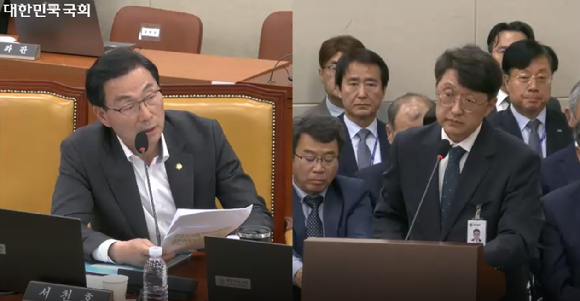
배 부총리는 이날 국회 과학기술정보방송통신위원회(과방위) 종합감사에서 PHP 보안 취약점 등 최근 잇따른 사이버 침해사고에 대한 정부 대응 체계를 개선해야 한다는 서천호 국민의힘 의원의 지적에 이같이 답했다.
서 의원은 "최근 2~3년간 발생한 개인정보 유출과 사이버 침해사고는 특정 분야에 국한되지 않고 전 분야에서 발생하고 있다"며 "개인정보뿐 아니라 국가 주요 기밀까지 위협받는 상황인 만큼 사이버 테러를 국가안보 차원에서 다뤄야 한다"고 지적했다.
특히 최근 확인된 PHP 보안 취약점을 거론하며 정부의 대응 속도를 문제 삼았다. PHP는 국내외 웹사이트 개발에 널리 사용되는 프로그래밍 언어다.
서 의원은 "국내 웹사이트의 약 80%가 PHP를 사용하고 있고 로그인 없이도 침투가 가능한 취약점으로 세계적인 해킹 대란이 우려된다"며 "여러 국가에서 문제를 제기하고 있는 사안인데 (정부의 대응이) 너무 안일하고 느리다"고 비판했다.
이에 최우혁 과기정통부 정보보호네트워크정책실장은 "지난 21일 오후 11시 취약점을 확인하고 오후 11시 20분 보안 공지를 했다"며 "즉시 보안 패치를 적용하고 패치가 불가능한 경우 오프라인으로 운영하도록 안내했다"고 설명했다.
정부는 이튿날인 22일 사이버 위기경보를 '관심'에서 '주의'로 격상했다. 정보보호최고책임자(CISO) 2만8000명과 주요 정보통신기반시설 111곳에도 긴급 대응 및 업데이트 조치를 요청했다.
서 의원은 개별 취약점에 대한 대응뿐 아니라 정부의 사이버 보안 대응 체계 전반을 개선해야 한다고 했다. 현재 여러 정부기관에 분산된 사이버 보안 관련 업무를 통합하고 책임 소재를 명확히 해야 한다는 주장이다.
그는 "정부의 사이버 침해사고 대응이 소극적이고 사후적인 조치에 머물고 있다"며 "사이버 테러는 속도와 예방이 중요한 만큼 총리실이나 과기정통부 등 범정부 차원에서 통합 대응할 수 있는 체계를 갖춰야 한다"고 촉구했다.
배 부총리는 "의원님의 말씀에 깊이 공감한다"며 "정부 차원에서도 이 문제를 굉장히 심각하게 생각하고 있으며 대응 방안을 마련하고 있다"고 답했다.
/안세준 기자(nocount-jun@inews24.com),서효빈 기자(x40805@inews24.com)