[아이뉴스24 김정수 기자] 국립항공박물관에서 회원 1만1029명의 개인정보가 유출되고 교육 안내번호를 이용한 스미싱 문자 발송까지 이뤄졌지만, 사고 이후 피해 여부를 확인하는 조치는 충분하지 않았다는 지적이 나왔다.
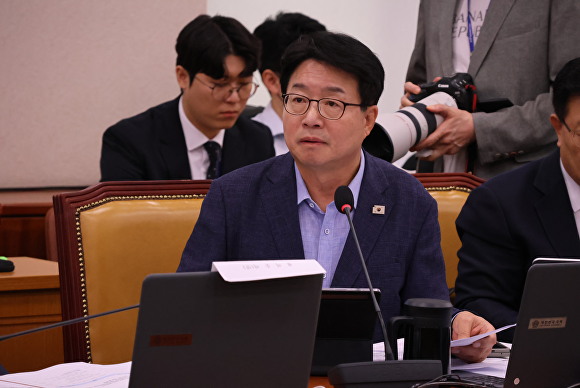
국회 국토교통위원회 소속 더불어민주당 염태영 의원이 국립항공박물관 제출자료와 개인정보보호위원회 심결서를 분석한 결과, 지난 2024년 1월 20일 박물관 온라인 항공학습터에서 회원 개인정보 1만1029명분이 외부로 유출됐다.
유출 정보는 이름과 아이디, 연락처, 성별, 생년월일, 주소, 가입일, 문자·이메일 수신 여부 등이다.
해커는 사전에 확보한 관리자 계정으로 시스템에 접속해 회원정보를 엑셀 파일로 내려받아 박물관 교육 안내번호를 발신번호로 표시한 스미싱 문자 1만970건의 발송을 시도했으며, 이 가운데 1980건이 실제 전송됐다.
박물관은 이용자로부터 스미싱 관련 민원 전화를 받고서야 사고를 파악했다.
개인정보 관리 과정에서도 여러 허점이 드러났다.
개인정보위 심결서에 따르면 박물관 직원과 유지보수·교육운영 업체 관계자 20여 명이 관리자 계정 3개를 공동으로 사용했다.
업무별 접근 권한도 제대로 구분하지 않아 일부 위탁업체 직원이 전체 회원정보에 접근할 수 있는 구조였다.
관리자 페이지 접속 가능 IP 주소를 제한하지 않았고, 외부 접속 때 별도의 추가 인증 절차도 없는가 하면 개인정보 접속기록을 점검하지도 않았던 것으로 확인됐다.
내부관리계획상 단시간에 대량의 개인정보를 내려받으면 사유를 확인해야 했지만, 1만1029명의 정보가 한꺼번에 다운로드되는 동안에도 별도의 확인 절차가 작동하지 않았던 것.
개인정보위는 이를 업무상 중대한 과실로 판단해 2025년 12월 10일 과징금 9800만원 부과를 의결했다.
박물관은 2026년 2월 해당 과징금을 납부했다.
사고 이후 박물관은 관리자 계정 공유를 중단하고 접속 IP 제한과 외부 접속 시 2단계 인증 등 보안 조치를 도입했다.
다만 시스템 보완과 별개로 유출 대상자의 추가 피해를 확인하는 사후 대응은 미흡했다는 게 염 의원 측의 지적이다.
박물관측은 고령 회원을 대상으로 전화 안내를 진행하고 사고 대응 전용전화도 운영했다고 설명했다.
그러나 염 의원실이 2024년 1월 초기 안내 이후 추가 피해 여부를 언제, 누구에게, 어떤 방식으로 확인했는지 묻자 박물관은 전용전화를 계속 운영하고 있으며 별도의 피해 신고 접수 내역은 없다고 답했다.
유출 대상자에게 재차 연락해 피해 발생 여부를 확인한 구체적인 실적은 제시하지 않았다.
전용전화 운영에 머물지 않고 유출 대상자에게 피해 예방 및 신고 방법을 재안내하고, 추가 피해 여부를 확인하는 절차가 필요하다는 지적이 나온다.
염태영 의원은 “직원과 수탁업체가 관리자 계정을 공유하고 접속기록조차 점검하지 않아 1만 명이 넘는 국민의 개인정보가 유출되고 스미싱 문자까지 발송됐다”며 공공기관의 개인정보 보호 관리 부실을 비판했다.
이어 “일부 이용자에게 전화 안내를 했거나 피해 신고가 없었다는 이유만으로 전체 대상자의 피해 여부를 확인했다고 볼 수는 없다”며 “보안 시스템 개선에 그치지 말고 추가 피해를 확인하고 피해자 구제로 이어질 수 있도록 사후관리 체계를 강화해야 한다”고 강조했다.
/수원=김정수 기자(kjsdm05@inews24.com)