[아이뉴스24 송대성 기자] 자동차 해킹의 표적이 완성차 업체에서 협력사와 외부 정보기술(IT) 기업으로 넓어지고 있다. 상대적으로 보안이 취약한 협력사를 먼저 공격한 뒤 소프트웨어 공급망을 타고 완성차 업체와 차량까지 침투하는 방식이다.
자동차의 부품 조달과 생산, 판매, 무선 소프트웨어 업데이트(OTA)가 하나로 연결되면서 협력사 한 곳의 보안 사고가 차량 이상이나 공장 가동 중단으로 번질 위험도 커졌다. 완성차 업체들이 자체 시스템뿐 아니라 협력사의 보안 수준까지 점검하기 시작한 배경이다.
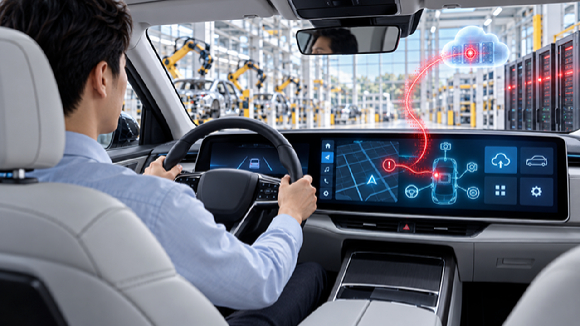
18일 자동차업계에 따르면 한국인터넷진흥원(KISA)과 현대자동차·기아는 최근 경기 성남시 판교 첨단차플랫폼(AVP)본부에서 자동차 사이버 침해사고 대응 모의훈련을 실시했다. 과학기술정보통신부와 국토교통부, 경찰청, 한국교통안전공단 및 자동차 협력사도 참여했다.
훈련은 공격자가 인공지능(AI) 기반 도구로 협력사 정보시스템에 침투해 차량용 소프트웨어 업데이트 파일을 변조하는 상황을 가정했다. 변조된 파일이 업데이트 경로를 통해 차량에 전달돼 와이퍼와 창문 등 일부 기능에서 이상이 발생하는 시나리오다.
현대차·기아는 차량 이상 징후 탐지와 복구를 맡고 협력사는 피해 시스템을 격리했다. KISA는 침해 원인과 공격 경로를 분석하고 경찰청은 공격자를 추적했다.
실제 차량을 해킹한 실기훈련이 아니었다. 가상의 사고 상황을 단계별로 부여해 탐지부터 확산 차단, 복구, 재발 방지까지 점검하는 도상훈련으로 진행됐다.
보안업계에 따르면 최근 현대차 주요 부품 협력사로 알려진 A사도 사이버 공격을 받아 KISA에 신고한 것으로 전해졌다. 현재까지 현대차 내부 시스템 침해나 생산 차질이 발생했다는 사실은 확인되지 않았다.
다만 이번 사례는 협력사의 보안 취약점이 완성차 업체를 겨냥한 공격 통로로 악용될 수 있다는 우려를 키웠다. 완성차 업체와 협력사가 설계도면과 부품 정보, 생산 일정 등을 공유하는 만큼 협력사가 보유한 정보만 유출돼도 피해가 발생할 수 있다.
협력사 한 곳 뚫리자 공장·판매망까지 '올스톱'
해외에서는 사이버 공격이 자동차 생산과 판매를 동시에 흔든 사례가 잇따랐다.
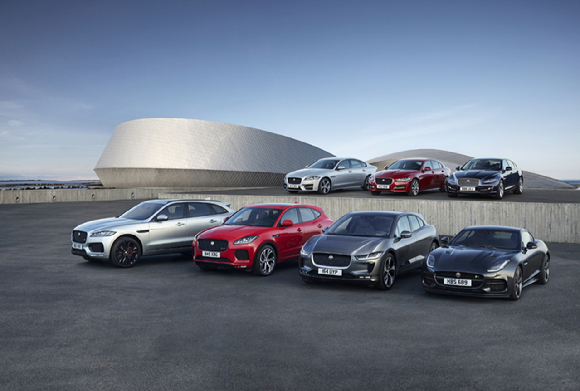
재규어랜드로버(JLR)는 지난해 8월 말 사이버 공격을 받은 뒤 글로벌 시스템을 차단하고 차량 생산을 중단했다. 일부 생산을 다시 시작하기까지 약 6주가 걸렸다. 영국 내 JLR 공장들이 평소 하루 약 1000대를 생산했다는 점을 고려하면 피해 규모가 상당했다.
JLR의 2025년 7~9월 매출은 49억파운드로 전년 동기보다 24% 감소했다. 일회성 항목을 제외한 세전손실은 4억8500만파운드였다. 미국 관세와 구형 재규어 모델 생산 종료 등의 영향도 함께 반영됐지만, 회사가 별도로 집계한 사이버 사고 관련 비용만 1억9600만파운드에 달했다.
생산 중단으로 어려움을 겪은 협력사를 위해 5억파운드 규모의 금융지원 방안도 마련해야 했다. 완성차 업체에서 시작된 보안 사고가 공급망 전반의 자금난으로 이어진 것이다.
판매망도 예외가 아니다. 2024년 6월 북미 자동차 판매점용 전산시스템 업체 CDK글로벌이 사이버 공격을 받으면서 미국과 캐나다 판매점 약 1만5000곳에서 업무 차질이 발생했다.
판매와 재고, 정비, 회계 시스템이 한꺼번에 멈추면서 상당수 판매점이 수기로 계약서를 작성하고 임시 업무 절차를 가동했다. 앤더슨경제그룹은 당시 판매점 손실을 총 10억2000만달러, 판매 차질을 빚은 신차를 약 5만6200대로 추산했다.
공격 92%가 원격…자율주행 시대엔 안전도 위협
공격 방식도 빠르게 달라지고 있다. 자동차 사이버보안업체 업스트림시큐리티가 2025년 공개적으로 보고된 자동차·스마트모빌리티 사이버 사고 494건을 분석한 결과, 랜섬웨어 관련 사고는 전체의 44%를 차지했다. 사고 건수는 전년보다 두 배 이상 증가했다.
전체 공격의 92%는 원격으로 이뤄졌다. 텔레매틱스와 클라우드에서 시작된 사고가 67%였고 사업이나 서비스 중단으로 이어진 사례도 34%에 달했다.
자동차 해킹이 개별 차량의 정보 유출 문제를 넘어 완성차 공장과 협력사, 판매·정비망을 동시에 흔드는 경영 위험으로 바뀌고 있다는 의미다.

소프트웨어 중심 자동차(SDV)와 자율주행 기술이 확산할수록 공격의 파급력은 더 커질 전망이다. 차량이 카메라와 레이더, 라이다뿐 아니라 클라우드와 정밀지도, 외부 통신망에 연결되고 가속·제동·조향까지 소프트웨어로 제어하기 때문이다.
센서나 제어 소프트웨어가 공격받으면 개인정보 유출이나 서비스 장애에 그치지 않고 실제 주행 안전까지 위협할 수 있다. OTA 파일의 개발·검증·배포 과정과 외부 클라우드, 협력사의 개발 시스템을 하나의 보안망으로 관리해야 한다는 지적이 나오는 이유다.
업계 관계자는 "SDV로 전환할수록 협력사 한 곳의 취약점이 완성차 생태계 전체의 위험으로 번질 수 있다"며 "부품과 소프트웨어의 개발·공급 단계부터 보안 수준을 함께 높여야 한다"고 말했다.
/송대성 기자(snowball@inews24.com)